WireGuard 実践ユースケース: リモートアクセス・サイト間 VPN・メッシュオーバーレイ
WireGuard 実践ユースケース
WireGuard は、Noise プロトコルと ChaCha20-Poly1305 をベースにした kernel 空間で動く小さな VPN です。設定は 10 行、UDP 1 ポート、鍵ペアだけで動くという身軽さから、「とりあえず VPN をつなげたい」という要件から「社内全体のネットワーク設計」まで、スケール幅の広い使い方ができます。
本記事では、WireGuard が実際に選ばれる 3 つの代表ユースケースを、設定 · ルーティング設計 · 鍵のライフサイクル まで含めて解説します。
基本情報
| OSS 詳細 | WireGuard の概要・内部アーキテクチャは WireGuard の紹介記事 を参照してください。 |
|---|
全体像
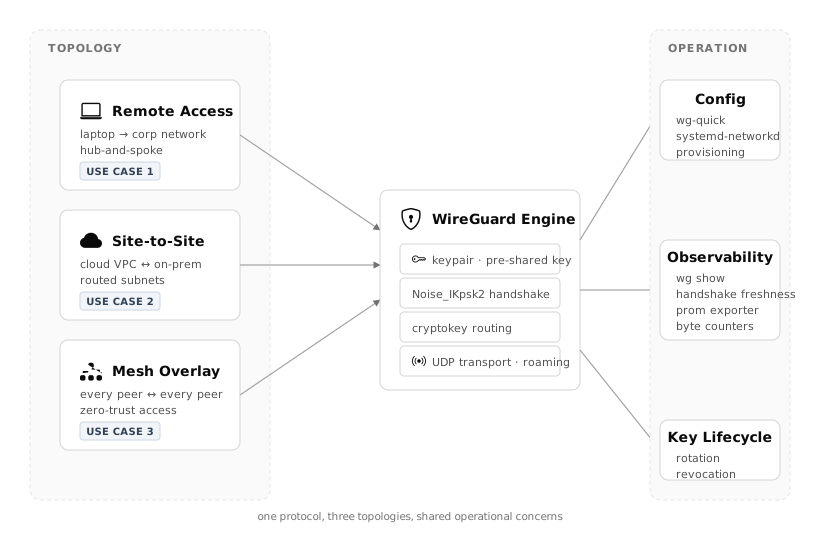
同じ WireGuard エンジン (鍵ペア · Noise ハンドシェイク · cryptokey routing · UDP) の上に、3 つの異なるトポロジー (hub-and-spoke · site-to-site · mesh) を乗せる、という構造です。差分は ルーティング設計と鍵の配布モデル に集約されます。
前提: WireGuard が「向かない」ポイント
ユースケースを選ぶ前に、以下の「向かないパターン」に該当しないかチェックすると後で困りません。
- ユーザーアカウントとの紐付けが必要: WireGuard は「公開鍵 = ID」。社員の入退社と鍵ライフサイクルを紐付ける仕組みは外側 (SSO 連携・コントロールプレーン) で組む必要がある
- TCP しか通らないネットワーク: WireGuard は UDP 固定。ホテルのポータルや一部企業ファイアウォールで塞がれる可能性
- FIPS-140 準拠などの暗号指定要件: 固定プリミティブ (ChaCha20-Poly1305) が規格の "approved list" と合わないケースがある
- 既存 IPsec 資産が大量にある: ベンダーとの運用契約・既存ハードウェア前提の置き換えはコストに見合わないことが多い
ユースケース 1: リモートアクセス VPN (hub-and-spoke)
シナリオ
社員 50〜200 名規模で、自宅 / カフェ / 出張先のノート PC から社内ネットワークにアクセスさせたい。既存の OpenVPN / IPsec を WireGuard に置き換えて、接続速度とモバイル回線でのローミング体験を改善 する。
トポロジー
- ハブ: クラウド上に VPN ゲートウェイを 1 台 (または冗長化で 2 台)
- スポーク: 全クライアント端末
- クライアント同士は直接話さない (全部ハブ経由)
設定例
ハブ側 (/etc/wireguard/wg0.conf):
 1[Interface]
 2PrivateKey = <hub private key>
 3Address = 10.8.0.1/24
 4ListenPort = 51820
 5PostUp   = iptables -A FORWARD -i %i -j ACCEPT; iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
 6PostDown = iptables -D FORWARD -i %i -j ACCEPT; iptables -t nat -D POSTROUTING -o eth0 -j MASQUERADE
 7
 8[Peer]
 9# alice@laptop
10PublicKey = <alice public key>
11AllowedIPs = 10.8.0.10/32
12
13[Peer]
14# bob@laptop
15PublicKey = <bob public key>
16AllowedIPs = 10.8.0.11/32
クライアント側:
 1[Interface]
 2PrivateKey = <alice private key>
 3Address = 10.8.0.10/32
 4DNS = 10.0.0.53
 5
 6[Peer]
 7PublicKey = <hub public key>
 8AllowedIPs = 10.0.0.0/8, 172.16.0.0/12
 9Endpoint = vpn.example.com:51820
10PersistentKeepalive = 25
鍵のライフサイクル設計
ここが運用の肝です。素の WireGuard には「社員が辞めたら鍵を無効化する」という仕組みがないため、以下のいずれかを決める必要があります。
| アプローチ | 向くケース | 運用コスト |
|---|---|---|
手動 (ハブ .conf から該当 [Peer] を削除してリロード) |
~30 人 | 低 (スクリプト化推奨) |
| wg-portal / wireguard-ui | 50〜200 人 | 中 (GUI あり) |
| Tailscale (SaaS) | 任意規模、SSO 必須 | 低 (運用ほぼ不要) |
| Headscale (self-host) | SSO 必須だが自前運用したい | 中 (自前で可用性確保) |
💡 Tip: Tailscale / Headscale は WireGuard プロトコルの上に コントロールプレーン (鍵配布 · ACL · NAT 越え) を乗せた製品です。素の WireGuard の「鍵管理が面倒」を解決するために存在しているので、人数が増える前に検討する価値があります。
落とし穴
- DNS 設定の罠: クライアントの
DNS =を指定しないと、社内名前解決が効かず「VPN つないだのに業務システムが見えない」が発生 - AllowedIPs の設計:
0.0.0.0/0にすると全トラフィックが VPN 経由 (full-tunnel) になる。帯域コストが跳ねるので、本当に必要かチェック PersistentKeepalive: モバイル回線の NAT セッションが切れるとパケットが届かなくなる。25 秒程度を入れておくのが無難- ポート 51820 が塞がれる: 公衆 Wi-Fi で UDP が通らないケースがある。443/UDP (QUIC と同じポート) を使う、または udp2raw で TCP 化する選択肢を持っておく
ユースケース 2: サイト間 VPN (クラウド ↔ オンプレ)
シナリオ
AWS / GCP の VPC とオンプレデータセンターを常時接続する。既存の IPsec VPN Gateway は組んであるが、サブネットを 1 つ追加するたびに業者調整が必要で遅い。特定の管理系通信 (CI/CD · バックアップ · メトリクス収集) だけを、自前の軽量サブトンネルで通したい。
トポロジー
- AWS 側: VPC 内に WireGuard ゲートウェイ EC2 を 1 台
- オンプレ側: 境界ルータの内側に WireGuard ゲートウェイを 1 台
- 両ゲートウェイは互いにサブネットルーティング
設定例
AWS 側 (10.0.0.0/16 → 10.0.100.1 gw):
 1[Interface]
 2PrivateKey = <aws gw private key>
 3Address = 10.200.0.1/30
 4ListenPort = 51820
 5
 6[Peer]
 7# on-prem gateway
 8PublicKey = <onprem gw public key>
 9AllowedIPs = 192.168.0.0/16
10Endpoint = onprem.example.com:51820
11PersistentKeepalive = 25
オンプレ側 (192.168.0.0/16 → 192.168.1.1 gw):
 1[Interface]
 2PrivateKey = <onprem gw private key>
 3Address = 10.200.0.2/30
 4ListenPort = 51820
 5
 6[Peer]
 7# aws gateway
 8PublicKey = <aws gw public key>
 9AllowedIPs = 10.0.0.0/16
10Endpoint = aws-wg.example.com:51820
11PersistentKeepalive = 25
ルーティング設計の要点
- OS 側ルーティングテーブル: WireGuard が
wg0を生やしたら、VPC/オンプレの他ホストが「対向サブネットは gw 経由」と知る必要がある。各ホストの routing table か、ゲートウェイでの NAT で解決 - AWS VPC Route Table:
192.168.0.0/16の next hop を WireGuard ENI に向ける。Security Group で51820/udpを開ける - 非対称ルート問題: 行きは WireGuard・帰りは IPsec 等の経路分割は接続断を生む。「このサブネットはこの経路」という境界を明確に
可用性
ゲートウェイが SPOF にならないよう、本番では 2 台構成が基本です。
- Active-Active: ECMP で両方に流す。WireGuard はコネクションレスなので複数経路が成立
- Active-Standby: keepalived などで VRRP。切替時に数秒のパケロスは許容
落とし穴
- MTU: WireGuard のオーバーヘッド (IPv4 で 60 バイト, IPv6 で 80 バイト) を考慮せず、
wg0の MTU がデフォルトのままだと PMTU Discovery が効かない経路でパケットが黙って落ちる。1420 前後を設定するのが定番 - NAT の裏 にあるゲートウェイは Endpoint を一意に指定できないため、片方は固定 IP (クラウド側) にしておき、オンプレからつなぐ構成が現実的
- 鍵の保護: ゲートウェイ VM のディスク / snapshot から
wg0.confが漏れるとそのまま VPN 侵入経路になる。SSM Parameter Store や Vault で管理し、起動時に取得する運用を
ユースケース 3: メッシュオーバーレイ / ゼロトラストネットワーク
シナリオ
マイクロサービスが AWS / GCP / オンプレに散らばっており、サービス間通信を 全て暗号化、かつ IP レベルで認可 したい。mTLS を全サービスに実装するのは工数的に重く、Service Mesh を入れるほどではない。ホスト間に WireGuard メッシュを張り、L4 レベルでゼロトラストを実現する。
トポロジー
- 全ホスト ↔ 全ホストの full mesh (または必要な組み合わせだけの partial mesh)
- 各ホストは自分の
wg0を持ち、他ホスト全員の[Peer]エントリを持つ
現実解: コントロールプレーンに任せる
手動で N ホストの full mesh を組むと、鍵交換ペアが N×(N-1) で爆発します。10 ホストで 45 ペア、50 ホストで 1,225 ペア。これを wg0.conf で手書き管理するのは非現実的です。
このユースケースでは、WireGuard の上に必ずコントロールプレーンを被せます。主な選択肢:
| プロダクト | ライセンス | 特徴 |
|---|---|---|
| Tailscale | 商用 (free tier あり) | SaaS 型 · SSO 連携 · ACL DSL · NAT 越え自動 |
| Headscale | BSD | Tailscale のコントロールプレーンを self-host する OSS 実装 |
| Netbird | BSD | self-host 可能・IdP 連携・GUI あり |
| innernet | MIT | 小さめ · CIDR ベース ACL |
| Nebula | MIT | WireGuard ではないが設計は近い (Slack 発) |
なぜメッシュか
従来の "VPN ゲートウェイ経由" の構造では、ゲートウェイがボトルネック・単一障害点・暗号終端点の 3 役を担います。メッシュだと:
- 通信は 送信元ホスト ↔ 宛先ホスト で直接暗号化 (E2E)
- ゲートウェイがダウンしてもサービス継続
- 中間に SSL inspection を仕掛けられない (良し悪しあり)
- IP ベースの ACL が全ホストで自律的に適用される
ACL の書き方 (Tailscale 風)
 1{
 2  "acls": [
 3    { "action": "accept", "src": ["tag:web"],    "dst": ["tag:db:5432"] },
 4    { "action": "accept", "src": ["tag:web"],    "dst": ["tag:cache:6379"] },
 5    { "action": "accept", "src": ["group:ops"],  "dst": ["*:22"] }
 6  ],
 7  "tagOwners": {
 8    "tag:web":   ["group:ops"],
 9    "tag:db":    ["group:ops"],
10    "tag:cache": ["group:ops"]
11  }
12}
ホスト単位の IP アドレスを書く代わりに、tag で意味論的にグルーピングするのがスケールするコツです。インフラが入れ替わっても ACL が追従します。
落とし穴
- コントロールプレーンへの依存: Tailscale / Headscale のコントロールプレーンが落ちると、既存接続は維持されるが新規 handshake ができなくなる。Headscale は自分で冗長化する責任あり
- DNS: MagicDNS (Tailscale) 等の仕組みを使うと「ホスト名 → tsnet 内 IP」が自動化されるが、社内 DNS との coexistence は要設計
- メトリクス: mesh 構成では個別の tunnel ごとに
wg showで見るとノイズが多い。Prometheus exporter (prometheus-wireguard-exporter 等) で集約すると現実的 - Pod ネットワークとの相性: Kubernetes の CNI (Calico, Cilium) と二重に暗号化トンネルを張ると帯域コストが二重。どちらか片方に寄せる
共通の運用 Tips
鍵の生成と配布
1# ホスト側で生成する場合
2wg genkey | tee privatekey | wg pubkey > publickey
秘密鍵は 絶対に手動配布しない (ファイル送信 / コピペ厳禁)。ホスト側で生成し、公開鍵だけをコントロールプレーンに登録する流れを守る。
観測
- 接続状態:
wg showで handshake 時刻を見る。180 秒以上古いと切れている可能性 - 帯域:
wg show all transferで peer ごとの送受バイト数 - Prometheus: prometheus-wireguard-exporter で
wireguard_latest_handshake_secondsをメトリクス化。120 秒超でアラート
鍵のローテーション
セキュリティインシデント時に素早くローテートできるよう、以下を仕組み化しておく。
1# 1. 新しい秘密鍵を生成してテンポラリに保存
2wg genkey > /etc/wireguard/privatekey.new
3
4# 2. コントロールプレーン (または対向ホスト) 側に新しい公開鍵を登録
5
6# 3. 切替
7mv /etc/wireguard/privatekey.new /etc/wireguard/privatekey
8wg syncconf wg0 <(wg-quick strip wg0)
wg syncconf は既存のトンネルを落とさずに設定を反映できる (wg-quick down && up だと切断が発生) ため、本番ではこちらを使う。
まとめ: 各ユースケースの判断軸
リモートアクセス (UC1) を選ぶ
- 既存 OpenVPN / IPsec の速度 · 安定性に不満
- 社員数 ~100 人規模、SSO 連携が必要なら Tailscale / Headscale
- "モバイル端末が Wi-Fi ↔ LTE で切り替わるシーン" が頻繁
サイト間 (UC2) を選ぶ
- クラウド ↔ オンプレ、または複数クラウド間の常時接続
- IPsec VPN Gateway よりも設定が速くほしい
- 対象サブネットが明確で、ゲートウェイ 2〜4 台で足りる
メッシュ (UC3) を選ぶ
- サービス間通信を全て暗号化したい (E2E)
- ゲートウェイ中央集権を避けたい
- IP ベースの L4 ゼロトラスト ACL を敷きたい
- コントロールプレーンの運用コストを払える (または Tailscale 等の SaaS で済ます)
WireGuard は「プロトコルは単純だが、運用で考えることは多い」ツールです。鍵の配布・失効・観測を設計の最初の段階で決めておくと、後からの付け足しに比べて全体コストが大きく下がります。