WireGuard: シンプルで高速な次世代 VPN プロトコル
WireGuard
WireGuard は、Noise プロトコルフレームワーク と ChaCha20-Poly1305 を基盤とした、極めて小さく高速な VPN プロトコル / 実装です。Linux カーネル 5.6 からメインラインに取り込まれ、現在は macOS・Windows・iOS・Android・BSD など主要なプラットフォームで動作します。
OpenVPN や IPsec と比べた最大の特徴は「何をしないかを決めた結果、全体が単純になった」ことです。TLS も証明書もない。ネゴシエーションのオプションもない。パスは固定、鍵交換も固定、暗号スイートも固定。その代わり、Linux カーネル実装は約 4,000 行に収まり、理論的な暗号的性質も検証されています。
基本情報
| OSS 名 | WireGuard (本体) / wireguard-go (ユーザー空間実装) |
|---|---|
| リポジトリ | github.com/WireGuard/wireguard-go (公式ミラー) |
| スター数 | 4,500 (2026-11 時点, wireguard-go) |
| フォーク数 | 1,700 (2026-11 時点, wireguard-go) |
| ライセンス | MIT (wireguard-go) / GPL-2.0 (Linux kernel) |
| 主な用途 | Point-to-point の暗号化トンネル · サイト間 VPN · リモートアクセス VPN · オーバーレイネットワーク |
| カテゴリ | ネットワーク / VPN / セキュリティ |
アーキテクチャ
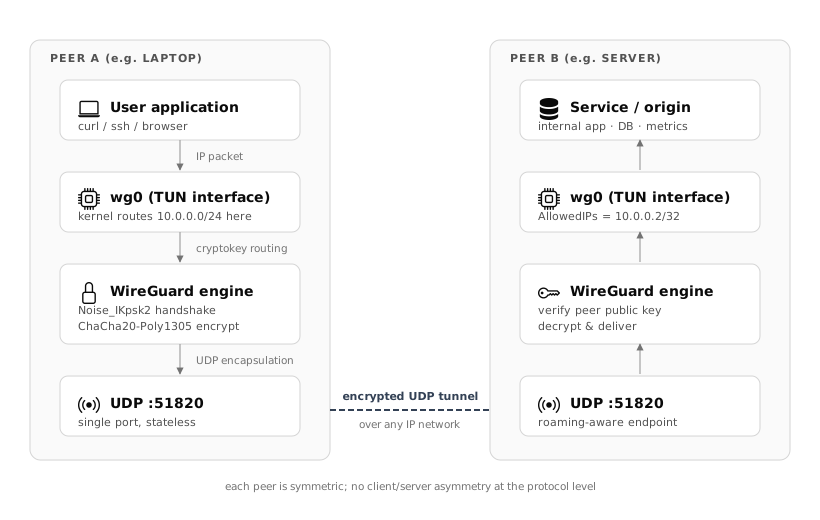
WireGuard のモデルは「サーバーとクライアント」ではなく「対称な peer どうしの集合」です。接続を受ける側・開始する側という区別は設定上は存在せず、どちらも同じ wg0 インターフェイスを持ち、相手の公開鍵と到達可能な IP 範囲 (AllowedIPs) を知っているだけです。
データパスの全体像
- アプリケーションが IP パケットを送る — OS から見ると
wg0は単なるルーティングテーブルの宛先 - カーネルが WireGuard インターフェイスにパケットをルーティング —
10.0.0.0/24宛ならwg0へ - cryptokey routing で宛先 IP に対応する peer を特定し、その公開鍵で暗号化
- UDP カプセル化 して peer の endpoint (IP:51820) へ送信
- 受信側は逆の経路を辿り、復号された IP パケットを
wg0から OS に戻す
鍵交換のタイミングはトラフィック駆動であり、「接続確立」という概念上のステップが存在しません。初回パケットを送ろうとした時に自動で handshake が走り、以降 2 分間隔でキーが更新されます。
暗号プリミティブ
WireGuard は「選べる」のではなく「選ばなくていい」ことを明示的な設計方針にしており、以下のプリミティブに固定されています。
- 鍵交換: Curve25519 (ECDH)
- ハッシュ: BLAKE2s
- AEAD: ChaCha20-Poly1305
- キー導出: HKDF
- ハンドシェイク: Noise_IKpsk2 パターン
- TAI64N タイムスタンプでリプレイ対策
TLS のような "cipher suite negotiation" が存在しないため、ダウングレード攻撃や設定ミスによる暗号選択の弱体化が原理的に起こりません。将来プリミティブを置き換える必要が生じた場合は、プロトコルのバージョンを上げる (つまり別物にする) という割り切りです。
cryptokey routing
WireGuard 最大の設計的工夫は cryptokey routing です。通常の VPN では「どの鍵で暗号化するか」と「どこへルーティングするか」が別管理ですが、WireGuard では 公開鍵 ↔ AllowedIPs のマッピング 1 本で両者が決まります。
 1[Interface]
 2PrivateKey = <base64 private key>
 3Address = 10.0.0.1/24
 4ListenPort = 51820
 5
 6[Peer]
 7PublicKey = <peer public key>
 8AllowedIPs = 10.0.0.2/32, 192.168.100.0/24
 9Endpoint = peer.example.com:51820
10PersistentKeepalive = 25
送信時: 宛先 IP が AllowedIPs に含まれる peer を探して、その公開鍵で暗号化する。
受信時: 復号して取り出した IP パケットの送信元 IP が、送信者 peer の AllowedIPs に含まれていなければ破棄する。
これにより「鍵の正当性 = パケットの正当性」が成立し、別の ACL やファイアウォールルールを多重管理しなくても、ネットワーク層で IP spoofing が防げます。
wireguard-go とカーネル実装の関係
リポジトリ上は 2 系統の実装があります。
- Linux カーネルモジュール (
wireguard-linux, Linux 5.6+ にインツリー): 本番向け。ネイティブな性能 - wireguard-go (github.com/WireGuard/wireguard-go): Go による userspace 実装。カーネルモジュールが使えないプラットフォーム (macOS, Windows, FreeBSD など) 向け、または
tun/tapデバイス上で動作させたい場合
API はどちらも同じ wg CLI と設定ファイルで扱えるため、プラットフォームを跨いだ運用でもコマンドレベルの違いは出ません。
性能は native Linux > wireguard-go ですが、userspace 実装でもモダン CPU なら十分なスループットが得られます。クラウドの小規模インスタンスでの site-to-site 用途ならどちらで組んでも問題ありません。
OpenVPN / IPsec と何が違うか
| 観点 | OpenVPN | IPsec (strongSwan 等) | WireGuard |
|---|---|---|---|
| コード規模 | ~100k 行 | ~400k 行 | ~4k 行 (kernel) |
| 動作空間 | userspace | kernel + userspace | kernel (Linux) |
| プロトコル | TLS over UDP/TCP | IKEv2 + ESP | Noise + UDP |
| 認証 | 証明書 / パスワード | PSK / 証明書 | 公開鍵のみ |
| 暗号 negotiation | あり (cipher-list) | あり (proposals) | なし (固定) |
| NAT 越え | 可 (UDP/TCP) | NAT-T が必要 | 元から UDP のみ |
| 接続確立 | 明示的な handshake | IKE フェーズ | トラフィック駆動 |
| 設定の分量 | 多い (.ovpn + 証明書) | 多い (ipsec.conf) | 10 行程度 |
要点は 2 つ。1 つは プロトコルのシンプルさ が実装バグや設定ミスを減らす。もう 1 つは 接続・切断という状態を持たない こと — endpoint の IP が途中で変わっても (モバイル端末が Wi-Fi ↔ LTE を切り替えても) 自動で追従します。これが WireGuard の "roaming" の正体です。
WireGuard が向かないケース
強力な一方で、万能ではありません。
- ユーザー認証をプロトコル内で済ませたい: WireGuard は「公開鍵 = アイデンティティ」であり、人間のユーザーアカウントと紐付ける仕組みはプロトコル外 (管理面での対応が必要)
- 動的なアクセス制御が頻繁: 鍵の配布・失効を自前で設計する必要がある。Tailscale / Headscale のようなコントロールプレーンを被せる現実解がある
- TCP のみのパスしか通らない: WireGuard は UDP 固定。TCP しか通せない企業ネットワークでは別手段 (udp2raw 等のラッパー) が必要
- 監査要件が多い厳格な業界: FIPS 準拠の暗号スイート指定が要件になるケースでは、固定プリミティブが逆に障害になる
まとめ
WireGuard は「プロトコル・実装・設定をそれぞれ 1 桁小さくする」ことで、VPN の「設定ミスでセキュリティが崩れる」という最大のリスク面を根本から縮小しました。Linux カーネル空間で動くネイティブな性能、cryptokey routing による鍵とルーティングの一元管理、ロケーションに依らないローミング対応 — これらが組み合わさって、現代の VPN 選定における第一候補になっています。
実際にどのような場面で使うかは、WireGuard 実践ユースケース で 3 つの代表シナリオ (リモートアクセス・サイト間 VPN・メッシュオーバーレイ) を具体的に解説します。